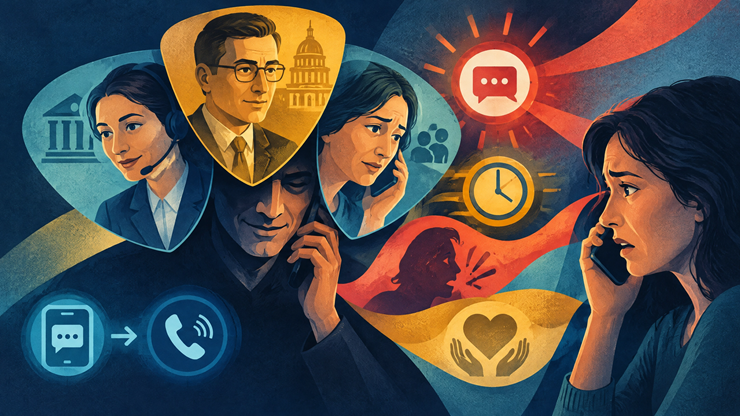
El teléfono se ha convertido en una de las vías favoritas de los ciberdelincuentes. Una de las estafas más comúnes que suele entrar a través de este medio es el vishing, una palabra que surge de la combinación de “voice” (voz) y “phising” (suplantación de identidad o pesca de datos) y consiste en engañar a la víctima para que revele datos bancarios, contraseñas o códigos de verificación. A diferencia del phishing por correo, aquí el arma es la voz humana y la presión psicológica de una llamada en tiempo real.
Cómo funciona un ataque de vishing
El estafador se hace pasar por un empleado del banco, de Hacienda o de un familiar, y construye una excusa creíble para justificar la llamada. Después recurre a la ingeniería social para generar una reacción emocional —miedo, urgencia o compasión— que anule el pensamiento crítico de la víctima.
Una variante muy extendida en nuestro país es el llamado “fraude del sí”, descrito por el Banco de España: el estafador formula preguntas diseñadas para obtener un “sí” grabado y usarlo para intentar validar operaciones fraudulentas. Otra modalidad combina canales: primero llega un SMS que simula proceder del banco y, después, una llamada que “confirma” la alerta y pide el código de doble factor.
La irrupción de la voz clonada con IA
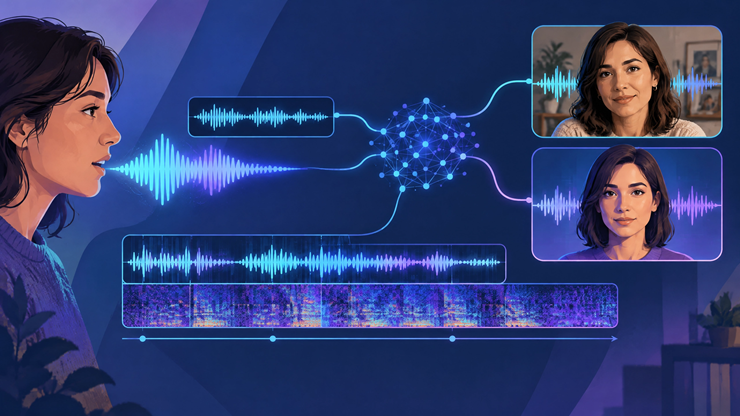
En 2026, el INCIBE (Instituto Nacional de Ciberseguridad) ha documentado casos en España de delincuentes que generan voces sintéticas para imitar a un directivo o un familiar y así autorizar transferencias urgentes. Conviene, no obstante, matizar la parte más sensacionalista: se ha popularizado la idea de que bastan tres segundos de audio para clonar una voz de forma indistinguible, pero las herramientas profesionales necesitan muestras más largas y limpias (entre uno y cinco minutos, según proveedores como ElevenLabs); una llamada comprimida no ofrece esa calidad. El riesgo es real, pero conviene no sobredimensionar la facilidad técnica del engaño.
Cómo protegerte
- Cuelga y verifica por otro canal. Ninguna entidad seria pide contraseñas o códigos SMS por teléfono.
- Desconfía de la urgencia, la principal herramienta del estafador.
- Establece una “palabra de seguridad” familiar para verificar peticiones de dinero en supuestas emergencias.
- Limita la exposición pública de tu voz en redes sociales.
- Denuncia y pide ayuda en la Línea de Ayuda en Ciberseguridad del INCIBE, el 017, gratuito y confidencial.
Desde junio de 2026, la CNMC (Comisión Nacional de los Mercados y la Competencia) bloquea los SMS con remitentes suplantados, lo que reduce el número de estafas, aunque esta medida no afecta a las llamadas de voz, terreno donde el vishing sigue campando a sus anchas.
Al final, la mejor defensa no es tecnológica, sino de actitud: por muy convincente que suene la voz al otro lado del teléfono, ninguna urgencia real impide colgar y comprobarlo por tu cuenta.